
Lacunele în detectarea dronelor, dificultatea identificării autorilor atacurilor și fragmentarea răspunsului între autorități limitează capacitatea Europei de a contracara campaniile hibride, potrivit unei analize a Serviciului de Cercetare al Parlamentului European (EPRS), actualizată la 26 octombrie. Documentul arată cum acțiuni cu un cost relativ redus pot perturba infrastructuri și servicii, punând statele în fața unor decizii dificile privind momentul și amploarea intervenției.
Pe scurt
-
Analiza EPRS identifică vulnerabilități în detectarea dronelor, atribuirea responsabilității și coordonarea răspunsului. Neutralizarea unei amenințări nu rezolvă automat problema descurajării campaniei din care aceasta poate face parte.
-
Un incident izolat nu dovedește o campanie hibridă. Contează coordonarea acțiunilor, obiectivul strategic și efectele lor combinate; amenințările hibride nu presupun obligatoriu folosirea forței militare.
-
Raportul ENISA din 2026, citat de EPRS, analizează incidente din 2025. Administrația publică reprezintă 31,8% din evenimentele înregistrate în setul analizat, fără ca această pondere să măsoare gravitatea efectelor sau toate atacurile produse în UE.
-
Foaia de parcurs europeană prevede o capacitate inițială a Inițiativei europene de apărare împotriva dronelor până la sfârșitul lui 2026 și funcționarea deplină până la sfârșitul lui 2027. Sunt obiective de realizat, nu o confirmare că sistemul este deja operațional în întregime.
-
Răspunsul operațional revine în principal statelor membre, iar UE sprijină coordonarea și poate folosi instrumente diplomatice și sancțiuni. Analiza EPRS nu adoptă măsuri noi, iar rezoluția Parlamentului din septembrie exprimă o poziție politică.
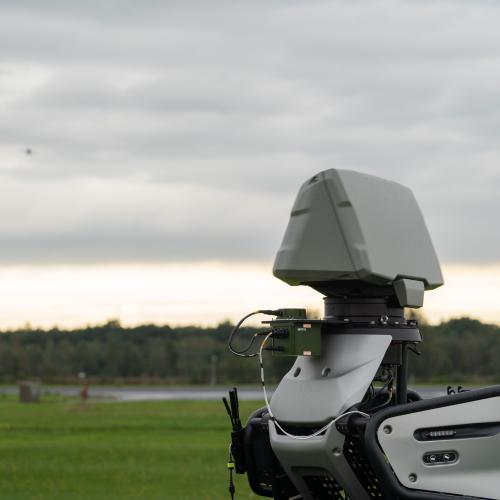
Pentru apărarea europeană, problema începe înaintea interceptării. Sistemele concepute pentru amenințări aeriene convenționale trebuie să identifice și drone mici, lente sau care zboară la joasă altitudine. Odată detectat obiectul, autoritățile trebuie să stabilească cine poate interveni și cu ce mijloace. Folosirea repetată a unor interceptoare scumpe împotriva unor aparate ieftine poate pune presiune asupra resurselor, în timp ce închiderea unui aeroport sau întreruperea activității unui nod logistic produce costuri chiar și fără distrugerea infrastructurii.
Identificarea celui care a lansat drona reprezintă o dificultate separată. EPRS sintetizează evaluări ale experților potrivit cărora detectarea inegală, competențele juridice fragmentate și atribuirea prea lentă pot împiedica un răspuns eficient. Acțiunile sunt uneori concepute să pară incidente fără legătură între ele, astfel încât autoritățile să reacționeze la fiecare episod fără să surprindă campania mai amplă.
Analiza, intitulată „Hybrid warfare — A test for Europe’s defences”, este semnată de Linda Tóthová, cu contribuția Laurei Zghibarta. Ea examinează folosirea migrației ca instrument de presiune, incidentele cu drone și atacurile cibernetice. Este un document de informare pentru activitatea parlamentarilor europeni, ale cărui evaluări aparțin autorilor; nu reprezintă automat poziția oficială a Parlamentului.
Legătura dintre aceste domenii ține de scopul urmărit și de coordonare. Presiunea exercitată asupra frontierelor poate fi combinată cu manipularea informațiilor pentru a amplifica tensiunile politice. În alt scenariu explicat de EPRS, un atac informatic perturbă infrastructura, o operațiune informațională accentuează incertitudinea, iar o acțiune ulterioară exploatează presiunea creată. Efectul cumulat poate depăși impactul fiecărui incident luat separat.
Aceasta nu înseamnă că orice furt de date, dronă ostilă sau sabotaj face parte dintr-o campanie hibridă. Evaluarea trebuie să țină seama de actori, obiective și legăturile dintre acțiuni. EPRS distinge și între amenințările hibride, care nu implică obligatoriu folosirea forței militare, și războiul hibrid, descris ca o fază mai escaladată a confruntării. Simpla folosire a aceleiași tehnologii nu stabilește nici natura operațiunii, nici responsabilitatea pentru aceasta.
În domeniul dronelor, răspunsul european urmărește combinarea senzorilor, a sistemelor de război electronic și a mijloacelor de interceptare. Inițiativa europeană de apărare împotriva dronelor, EDDI, vizează capacități interoperabile și o apărare pe mai multe niveluri, în cooperare cu NATO. Analiza evidențiază importanța frontierei estice, în cadrul unui efort mai larg de protecție a spațiului și infrastructurii europene.
Foaia de parcurs a Comisiei pentru pregătirea apărării stabilește două repere distincte. O capacitate inițială a EDDI este prevăzută până la sfârșitul lui 2026, iar funcționarea deplină până la sfârșitul lui 2027. Acestea sunt ținte de implementare; calendarul anunțat nu demonstrează că echipamentele au fost deja instalate sau că toate componentele funcționează împreună.
În spațiul cibernetic, consecințele pot ajunge de la indisponibilitatea unui site public până la perturbarea unor servicii esențiale. Raportul ENISA Threat Landscape 2026, publicat în septembrie și citat de EPRS, acoperă anul calendaristic 2025. Administrația publică reprezintă 31,8% din evenimentele înregistrate în setul analizat. Ponderea nu descrie toate atacurile din UE și nu poate fi folosită singură pentru a compara gravitatea efectelor între sectoare.
În administrație predomină atacurile care urmăresc supraîncărcarea și indisponibilizarea serviciilor online, cunoscute ca DDoS. ENISA arată că impactul raportat a fost adesea limitat la perturbări temporare sau doar revendicate ale site-urilor publice. Separat, folosirea unor tehnici și infrastructuri similare de către infractori, grupări motivate ideologic și actori asociați unor state complică identificarea responsabilității. Inteligența artificială poate extinde viteza și amploarea operațiunilor ostile, fără ca utilizarea ei să demonstreze, prin sine, cine se află în spatele unui atac.
Statele membre păstrează responsabilitatea principală pentru răspunsul operațional. La nivel european, instrumentele existente permit coordonare, măsuri diplomatice, sancțiuni și sprijin pentru protejarea infrastructurilor. Prin concluziile din 16 martie 2026, Consiliul UE a reafirmat folosirea instrumentelor disponibile pentru prevenirea, descurajarea și contracararea campaniilor hibride, cu respectarea competențelor statelor.
Parlamentul European a cerut, prin rezoluția adoptată la 16 septembrie, o cooperare mai strânsă cu NATO, îmbunătățirea schimbului de informații și accelerarea măsurilor de apărare împotriva dronelor. Rezoluția exprimă o poziție politică și nu creează ea însăși o nouă legislație obligatorie. Pentru experții sintetizați de EPRS, dificultatea rămâne transformarea informațiilor despre incidente repetate într-un răspuns coordonat și proporțional, suficient de rapid pentru a reduce avantajul celor care le organizează.
Documente și surse principale
-
Războaiele hibride și protejarea integrității teritoriale și a infrastructurii critice de securitate și apărare ale UE
Rezoluție adoptată
European Parliament
16 septembrie 2026
RO
HTML
Rezoluție adoptată; punctele 68–74 privind cooperarea UE–NATO, apărarea antidronă și exercițiile comune.
Consultă documentul